
核準在銀行、頁面在Amazon:一張臺灣信用卡被拒的成本結構
本文以Amazon訂單從授權、額度保留到釋出的資金流程為座標,拆解臺灣信用卡跨境結帳遭拒時的檢查點順序、資訊落差分布與排除成本的歸屬,並推演三種情境。
一張臺灣信用卡在 Amazon.com 結帳失敗,頁面給出的資訊通常只有一句話:付款無法處理。至於原因,Amazon 官方說明的寫法相當直白,只有發卡銀行能提供拒絕付款的具體原因。換個角度說,這筆交易最終的核準權與解釋權,都位於電商平臺之外。這個安排出自信用卡交易的底層結構,與客服流程的取捨無關:平臺在交易中的角色是特約商店,職責是發起授權請求並接受回傳結果,核準與否的決策,從第一秒起就握在持卡人的發卡銀行手裡。
沿著資金流程把各方角色攤開,這個看似單純的付款問題,可以整理成一份逐欄檢視的產業帳。
一筆訂單的三段資金旅程
依 Amazon 官方對授權流程的說明,買家選定商品後,平臺會向發卡銀行確認付款方式是否有效,這一步是授權。銀行核準後,可能先保留該筆金額,帳面意義是等待交易處理,尚未等於 Amazon 已完成請款。若訂單取消,或在出貨前發生變更,Amazon 會通知銀行不再需要這筆授權,銀行再依自家作業時程取消保留、釋出額度。Amazon 列出的通常釋出時間為 5 至 7 天。
這段時程值得逐方檢視。對持卡人,5 到 7 天代表可用額度凍結接近一週,期間的資金調度彈性歸零,且沒有對價或補償機制。對發卡銀行,這是風控與授權管理的標準作業窗口。對 Amazon,保留額度是訂單處理與出貨流程之間的緩衝。同一個數字,三方各自記在不同欄位,其中只有持卡人那一欄是純粹的成本。把這段凍結時間記進成本欄位,做法與我們先前攤開的機坪一擲攤開的民航成本結構相同,延誤的時間本身即為計價單位。
驗證流程的設計同樣體現多方結構。若結帳頁要求銀行驗證,買家需依發卡銀行頁面或 App 的指示完成後,再回 Amazon 確認訂單狀態。發起在平臺,執行在銀行,回報又回到平臺。循環裡任何一環沒有走完,訂單就停在原地,而收尾的方式也只有一種:把缺的那一環補上。
卡在哪裡:四道檢查點與一個例外
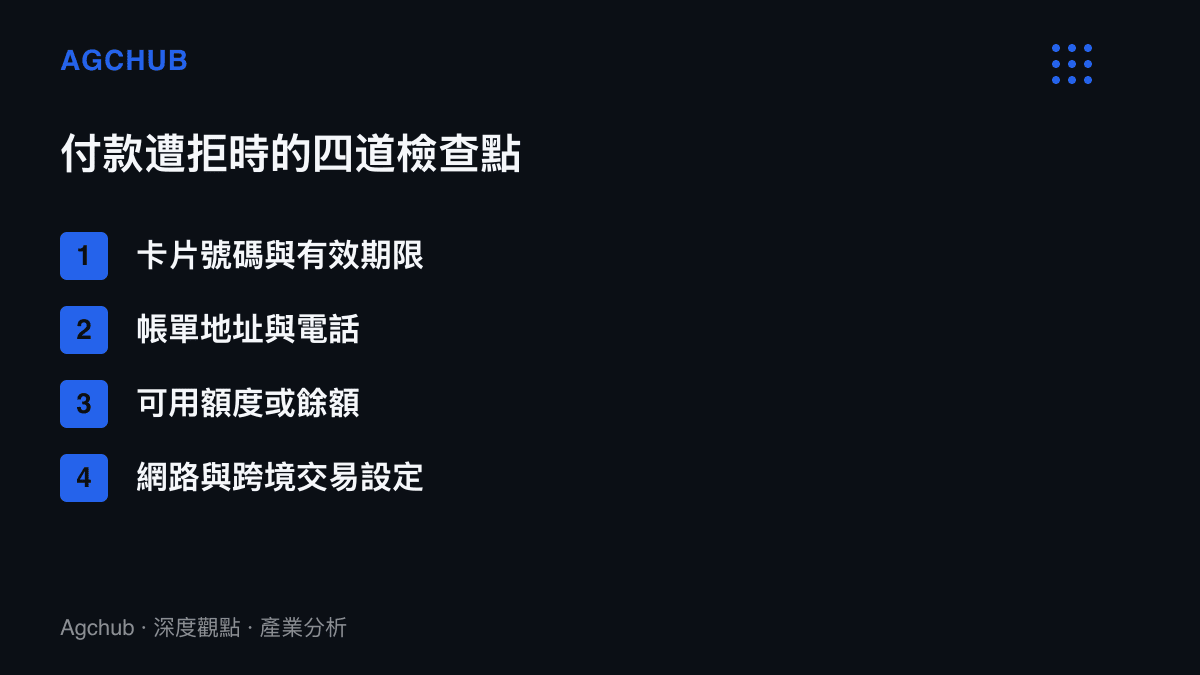
資料面的檢查順序,依官方說明可以整理成幾個欄位。首先是卡片資料,卡號與有效期限是否和銀行紀錄一致。接著是帳單資訊,帳單地址與電話是否為銀行留存的版本。再來是額度,可用餘額能否覆蓋這筆訂單。最後是卡片權限,這張卡是否開放網路交易,或是否被銀行限制了跨境交易。
最後一道最隱性。Amazon 的說明頁沒有列出臺灣各銀行的海外交易開關名稱,也沒有逐一說明各家銀行的驗證流程。也就是說,最常見的卡關位置,恰好是平臺端資訊最少的一欄,消費者只能登入行動銀行自行翻找設定,或直接致電發卡銀行。
這幾道檢查點也非新發明。線上刷卡在產業術語裡屬於持卡人不在場交易,自郵購與電話購物時代起,這類交易的詐欺風險就高於實體場景,帳單地址核對等機制即是為此設計。2001 年 Visa 推出 3-D Secure 規格,把持卡人身分驗證納入授權流程;歐洲支付服務指令第二版自 2019 年要求強用戶驗證後,跳轉銀行頁面或 App 的確認步驟成為跨境結帳的常態。今天在 Amazon 被要求完成銀行驗證,走的是這條已沿用二十五年的規格。
還有一個容易被混淆的邊界:配送資格與付款授權是兩個不同的檢查點。Amazon 寄送到臺灣的地址與商品限制會影響下單流程,但商品能不能送,與卡片能不能過,分屬兩套系統。前者擋下的訂單,換卡也沒有用。
資訊落差:結果在平臺,理由在銀行
這套結構裡最值得記帳的,是資訊的分布方式。Amazon 收到的是發卡銀行回傳的結果,核準或拒絕;具體的拒絕理由,也就是銀行風控系統內部的原因判定,不會完整呈現在平臺頁面。
::inframe-deleted::
官方說明裡還藏著一個反直覺的細節:卡片以前用過,或仍有可用額度,都不能據此判斷銀行一定會核準。授權是逐筆進行的即時風險決策,歷史成功紀錄無法累積成永久資格。對高頻跨境購物的人而言,過往的結帳成功率在風控模型裡的權重,低於多數人的預期。
於是形成一種特殊的分工。交易的三方裡,平臺看得到結果看不到理由,消費者兩邊都看不到,銀行看得到理由但沒有主動揭露的義務。要補上這個缺口,唯一的路徑是持卡人自己聯絡發卡銀行。排除問題的時間成本,就這樣從平臺與銀行之間,移轉到帳單地址登記於該行的那位個人頭上。
排除流程:兩個入口,一個常見錯位
實際的操作路徑,Amazon 給出的順序是固定的。登入帳戶,開啟 Your Orders,在該筆訂單旁選擇 Retry Payment Method 重試。仍然失敗,就選 Change Payment Method,換用帳戶內另一張付款卡,或新增卡片後再確認。官方同時載明:若更換後再次遭拒,訂單可能被取消,仍要購買就必須重新下單。
這裡有一個帳戶結構的錯位值得單獨記一筆。付款卡的管理入口位於 Your Account 底下的 Your Payments,可以在那裡新增、編輯或移除卡片。但單純更新帳戶的預設付款卡,效力範圍僅及於之後的新訂單,處理中的訂單不受影響。要改動既有訂單的卡片,必須回到 Your Orders,從該筆訂單的付款方式選項操作。兩個入口,兩套效力範圍。把預設卡當成訂單卡來更新,是排除流程中最常見的無效工時。
這個設計對應的商業邏輯並不複雜:訂單成立時的授權是對特定卡片發起的,換卡等於重新授權,必須逐筆確認。平臺沒有提供批次改卡的選項,換卡的操作成本便按訂單數量線性計價,支付的是消費者的時間。
禮品卡:繞過授權環節的預付路徑
一般訂單可用的付款工具,除了信用卡與金融卡,還包括 Amazon.com 禮品卡餘額。依官方說明,禮品卡兌入帳戶後,餘額會自動套用於下一筆符合資格的訂單。
這條路徑的結構意義在於資金流向的翻轉。刷卡是銀行先核準、平臺後請款;禮品卡是消費者先付款、平臺後履約。授權環節被整個移除,發卡銀行的風控不再出現在交易裡,遭拒的可能性歸零。代價同樣是資金位置的改變:款項先離開消費者帳戶,成為平臺端的預付餘額,退款與未使用餘額的處理權,也從銀行端移往平臺端。
這條路徑有其邊界。官方說明載明,有些商品或服務不符合禮品卡使用條件,餘額因此不能被視為每筆訂單均可使用的付款方式,實際選項以個別結帳頁顯示為準。
誰受惠、誰承壓
發卡銀行持有授權的否決權,同時持有拒絕理由的解釋權;跨境交易的手續費費率也由銀行端定義,Amazon 頁面不提供相關數字,需由持卡人自行向發卡行查詢。權力集中伴隨責任,每一筆被拒的跨境交易,最終的解釋工作都落在發卡行客服,這是銀行端為風控主導權支付的作業成本。
Amazon 承擔訂單流失的風險,換到的是輕量的售後結構。平臺的義務邊界被官方說明劃得很清楚:核對訂單上輸入的付款資料,或提供換卡與重試的介面。至於銀行端的拒絕原因,平臺無權也無從診斷。排除責任的外部化,是這個商業模式的成本設計之一。
持卡人屬於雙重承壓的一方:排除問題的時間成本,加上授權保留期間 5 到 7 天的額度凍結,兩者都沒有交換到對價。卡組織與收單端在這個結構裡的位置最為被動,交易成立與否只影響手續費基數,排除責任與其無關。
三種情境
情境一,檢查往行動銀行遷移。若臺灣主要發卡行將網路交易開關、跨境交易設定與帳單資料查核整合進自助介面,電話查詢的需求將下降,資訊落差隨之收窄。受惠的是高頻跨境購物者,承壓的是銀行 App 的介面設計與客服話務配置。
情境二,驗證前移。若銀行頁面與 App 驗證的涵蓋範圍擴大,付款失敗的爆點會從事後的授權結果,前移至結帳當下的身分確認。結帳步驟變長,Retry 的需求減少。摩擦總量沒有消失,只是換了發生的時間點。
情境三,預付比重上升。若跨境消費者為了規避授權風險,把更多消費改走禮品卡,發卡銀行將失去跨境交易的手續費基數與授權環節的掌控,Amazon 取得先收款的現金流,代價是預付餘額的退款責任全部落在平臺端。付款遭拒的機率趨近於零,資金風險則移往預付那一欄。
跨境刷卡被拒從來不是單點故障,而是授權結構裡三個主體各自理性選擇的加總。平臺不建置它無權取得的風控資訊,銀行不主動揭露它沒有義務解釋的拒絕理由,消費者於是成為那個把缺口縫起來的人。下一次頁面跳出付款失敗,電話該打給誰,結構早已算好答案:核準在銀行,理由也在銀行。
資料來源:本站編輯參考 APPI News〈Amazon怎麼付款?台灣信用卡資料不符或銀行授權失敗怎麼查〉(作者:APPI 編輯部)改寫而成,原文出處;原文文字內容採 CC BY 4.0 授權。