
防毒沒關,警告照響:Defender 誤報「已關閉」牽出的零價格資安帳
微軟承認 Defender 防毒在最新更新後誤報「已關閉」,本文從受影響版本橫跨十四年的安裝基數地圖、誤報對警示通道的信任折舊,到免費內建改寫的資安市場結構,拆解這則假警報的成本歸屬與受惠承壓方。
防毒軟體是少數「正常運作時等於不存在」的消費性軟體,它與使用者之間唯一的日常介面就是通知欄。2026 年 9 月 17 日,科技媒體 TechPowerUp 報導,微軟承認 Defender 防毒在安裝最新更新後會出現誤報:受影響裝置彈出「Microsoft Defender 防毒軟體已關閉」的提示,但防毒功能實際仍在運作,設定頁面也顯示為已啟用。誤報多數在系統開機後出現,其餘時段也可能間歇彈出。更值得注意的細節是,即使使用者已關閉通知設定,這條警告仍可能照常顯示。
出錯的位置落在防護本體之外,正好是產品唯一可見的那一層。這種錯該怎麼計價,取決於資安軟體的市場結構,而這個結構在過去十五年已經被免費內建整個改寫過一次。
一紙橫跨十四年的受影響清單
微軟列出的受影響範圍,用戶端八個版本:Windows 11 26H1、25H2、24H2、23H2,Windows 10 22H2、21H2,以及 Windows 10 Enterprise LTSC 2019 與 2016;伺服器端六個版本:Windows Server 2012、2012 R2、2016、2019、2022、2025。最早的 Server 2012 上市於 2012 年,距今十四年,最新的 Windows 11 26H1 則是當前版本。
這份清單本身就是一張安裝基數地圖。Windows 10 已於 2025 年 10 月 14 日終止一般支援,22H2 是它的最終版本;21H2、LTSC 2016 與 Server 2012 仍在名單上,說明這些系統還在生產環境裡運行。LTSC 常見於不能頻繁升級的醫療與工業設備;Server 2012 的延伸安全更新早在 2023 年 10 月就結束,會被這次誤報掃中的機器,多半是企業裡最老、最難動、也最少有人盯著的那一批。同一份名單裡還有 Windows 11 23H2 企業版與教育版,距離停止支援只剩約兩個月。
誤報彈在消費者的家用電腦上是一則通知;彈在伺服器機房與產線終端上,就是一項要派人排查的狀態異常。通知層與設定層回報不一致,也代表任何依賴狀態欄位做合規判斷的管理流程,都得補上人工核對這一道工序。
誤報的兩種價格:2010 年的當機與 2026 年的通知
防毒的錯誤有兩種帳。漏報直接扣掉產品的核心價值;誤報燒的是另一項資產:警示通道的可信度。
歷史上最貴的一次誤報發生在 2010 年 4 月。McAfee 的病毒定義檔將 Windows 系統關鍵處理程序 svchost.exe 誤判為惡意程式並加以隔離,大量企業與醫療機構的電腦陷入重開機循環,修復需要逐臺手動處理。那是誤報最昂貴的形態:直接讓系統失效,代價可以用停機時間與人力小時結算。
Defender 這次屬於另一種:防護在跑,回報在錯。它不會弄壞任何機器,成本全部落在信任端。行為面的機制很直接,使用者一旦被訓練成「這則通知可以先忽略」,下一次真警報的響應率就會被同一條通知的歷史紀錄拉低。資安業對此有標準詞彙:警報疲勞。這也是為什麼「關閉通知設定仍會顯示」比誤報本身更關鍵。微軟把這條通道設計成優先於使用者偏好,等於單方面決定哪些警告可以繞過設定;當繞過設定的警告出錯,被透支的是整條通道。
免費內建:被改寫過一次的市場結構
Defender 的市場地位由價格結構決定。2009 年微軟推出免費的 Microsoft Security Essentials;2012 年 Windows 8 將 Defender 整合為內建防毒;2015 年 Windows 10 起預設啟用。三步之後,取得成本歸零,通路直接寫進作業系統,而微軟在 2022 年揭露 Windows 月活躍裝置超過 14 億臺。
付費防毒的整併在同一時期加速。NortonLifeLock 於 2022 年完成與 Avast 的合併,規模約 86 億美元;卡巴斯基則在 2024 年 6 月遭美國商務部禁售。留在場上的獨立廠商,營收重心從消費授權移往身分保護與端點偵測回應等附加項目,因為基礎防毒這一層的價格已經被免費方案壓到底。
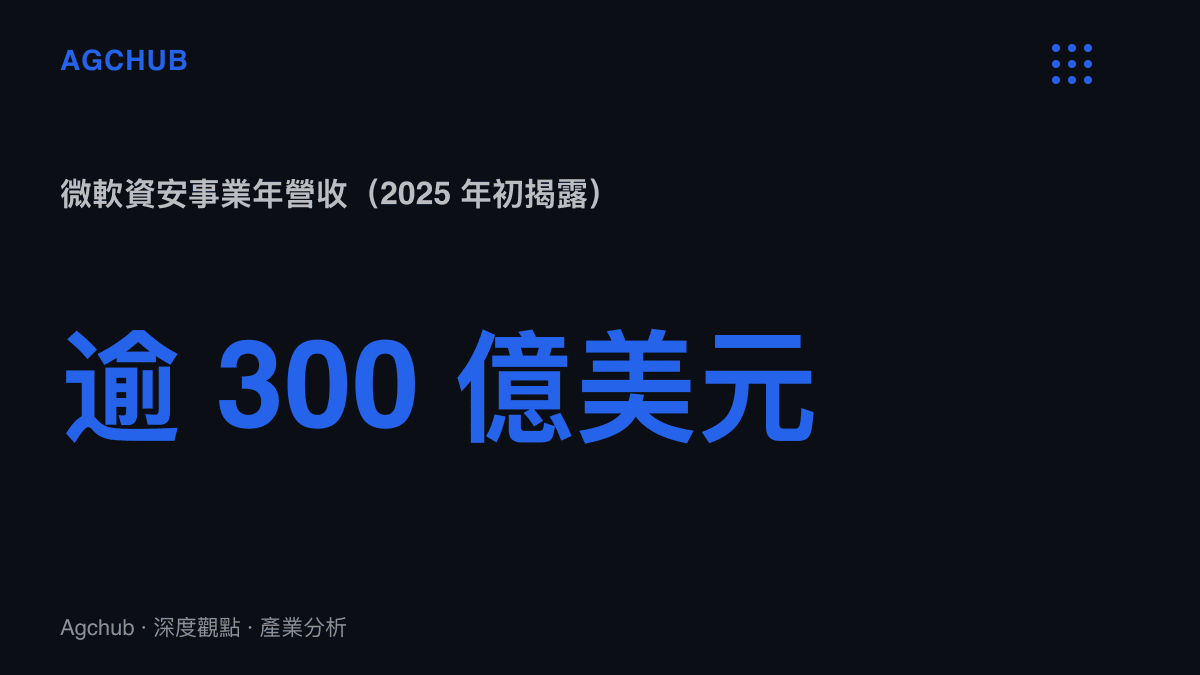
微軟自己的資安帳往另一頭長:資安事業年營收在 2023 年初突破 200 億美元,2025 年初突破 300 億美元。Defender 在這個結構裡是入口產品,免費的端點防護建立接觸面,付費的進階功能沿著同一個管理主控臺向上銷售。以零價格換通路、把收入放在後段訂閱的模型,與 SteamOS 以零授權費吸引 OEM 的邏輯同構,我們先前在SteamOS 零授權費的平臺帳裡拆過這條路徑。
這個結構決定了誤報的市場後果。付費防毒時代,重大品質事故會直接反映在退費與續約率;零價格時代,Defender 的需求來自 Windows 安裝基數,不來自使用者的年度採購決策,單一誤報幾乎不會移動市佔。懲罰沒有消失,只是換了形式:從客戶流失,變成反應慢且難量化、但會在同一批使用者身上累積的信任折舊。
影響推演:工單、麻木與部署節奏
成本最集中的位置是企業服務臺。以一家部署一萬臺 PC 的企業估算,若一成使用者在開機誤報後提交工單,就是一千張;每張以十分鐘處理時間計,約 167 個服務臺工時,伺服器端與 LTSC 終端的排查還沒算進去。誤報落在 LTSC 與舊伺服器環境尤其昂貴,因為那些場景平常沒有人盯通知欄,異常狀態會沿著「先當真、再排除」的流程消耗工時。
受惠端相對清楚。端點安全廠商拿到現成對照素材,付費方案的差異化訴求也從偵測率這種越來越難拉開差距的欄位,移向誤報率與可管理性。投標文件裡從此可以多一行:供應商的狀態回報要能被信任。
微軟承受的是另一種帳。2026 年 9 月同一個月,微軟才承認 9 月的 Windows 11 更新可能破壞網域信任關係,Defender 誤報緊隨在後。個別看都是可修補的小事故,連起來看是同一條更新管線的品質節奏問題。軟體在前端名稱不變、後端已經換版的發布策略裡,使用者對變更的知情權常是最先被省略的欄位,這本帳我們先前在Claude Opus 靜默換版的分析裡攤開過。當同一個月內的更新既影響網域信任、又誤報防毒狀態,企業延後或分批部署的誘因會上升,而延後部署本身帶著暴露風險,這筆對沖成本最後由誰吸收,微軟沒有給答案。
通道的折舊速度
市場結構不會因為一則誤報改變,因為這個結構由通路與價格決定,兩者都還在微軟手裡。會改變的是折舊速度。修復若在一至兩個月內隨累積更新完成,事件大致無痕,成本留在各家服務臺的月報裡;若誤報拖長,開機彈窗成為日常,使用者的預設動作就會從閱讀轉為關閉;若同一管線再出現同級事故,品質問題從個案變成模式,企業開始把延後部署寫進標準作業程序,那才是最難回沖的一筆。
資安產品唯一的使用者介面是警示。當警示被自己的供應商訓練成可忽略的雜訊,折舊就開始計提,而且不會出現在任何一張財報的減項裡。