
機率 2.4%,利用已是事實:Zyxel 交換器漏洞的三本帳
CVE-2026-7273 於 2026 年 9 月 21 日列入 CISA 已知遭利用漏洞目錄並確認有勒索軟體活動利用,本文從免帳號的區網攻擊條件、48 埠 PoE 交換器的部署生命週期,到修補、汰換與停用三條路徑的成本屬性,拆解這場資安事件的受惠與承壓方。
在漏洞評分體系裡,EPSS(漏洞利用預測評分系統)回答的問題很具體:一支漏洞在未來三十天內被實際利用的機率是多少。CVE-2026-7273 在這套模型拿到 2.4%,落在多數單位可以排隊等待的區間。2026 年 9 月 21 日,美國網路安全暨基礎設施安全局(CISA)把它列入已知遭利用漏洞目錄(KEV),理由不需要預測:勒索軟體活動已經在用它。
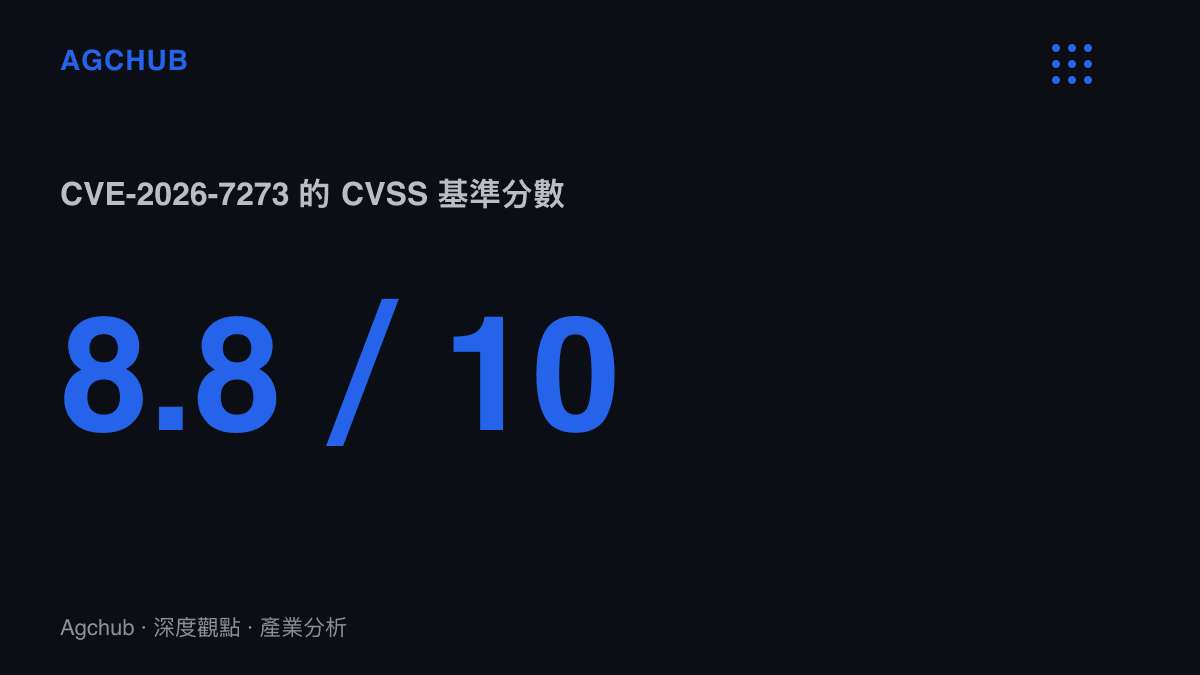
預測模型與既成事實在同一週對帳,後者勝出。這條目錄增列也改變了成本性質:在 KEV 之外,修補是一種機率權衡;列入之後,它成為美國聯邦機構依 BOD 26-04 按風險排序處理的義務,並沿著聯邦採購契約向承包商與上遊傳導。這份目錄自 2021 年底依 BOD 22-01 建立以來,收錄的從來不是模型的最愛,而是已經發生的利用。一支 CVSS 8.8 的區網交換器漏洞,就此從技術清單走進預算表。
分數寫在向量裡,條件寫在拓撲裡
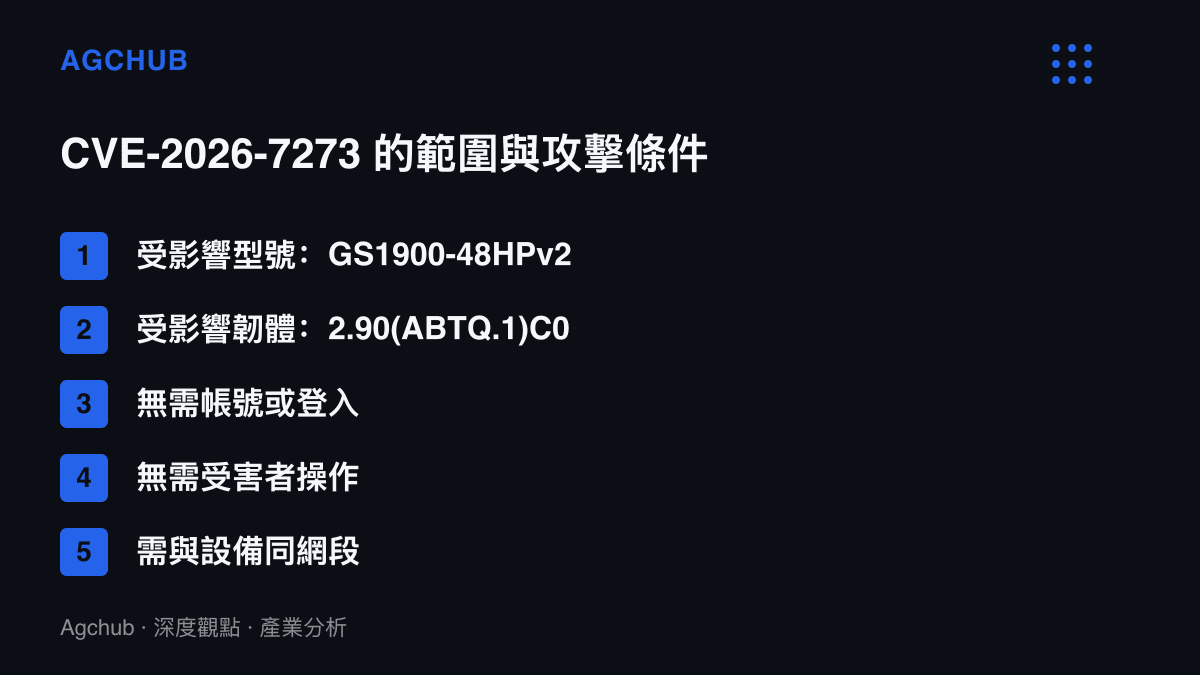
技術內容不複雜。Zyxel GS1900-48HPv2 韌體 2.90(ABTQ.1)C0 及之前版本,管理介面的 CGI 程式存在堆疊式緩衝區溢位。攻擊者不需要帳號,也不需要受害者做任何動作,唯一的門檻是與設備位於同一個網路,例如同一組 Wi-Fi。成功利用後取得作業系統層級的命令執行權,讀取資料、竄改內容與癱瘓服務都在影響清單上。
8.8 與邊際防火牆漏洞常見的 9.8 之間,差距主要在攻擊路徑。這支漏洞不暴露在網際網路上,攻擊者得先進到內網。對勒索軟體營運者而言,這個門檻近乎不存在:釣魚郵件與外洩的 VPN 帳密本來就是第一階段,交換器是他們進門之後才要拿的位置。
命令執行權落在交換器上,價值在於這層設備位於作業系統之下。終端重灌清不掉一臺被接管的交換器;VLAN 設定可以改,埠可以關,經過的流量可以被觀察。對以癱瘓營運作為談判籌碼的勒索模式來說,接入層的控制權同時等於破壞能力與續航能力,即使部分主機完成復原,網路層的幹擾仍能讓業務回不了線。
接入層老兵的生命週期
GS1900 系列在產品地圖上的位置,決定了修補難度。48 埠、支援 PoE 供電的機型,典型部署是中小企業機房、分校配線間與零售門市的壁櫃,埠上接著無線基地臺、網路電話與監視攝影機。這類設備單價不高,裝機之後極少有人再登入管理介面;韌體升級意味重新開機,埠上所有供電設備一起斷電。「能用就不動」因此成為多數單位的預設策略。
這種生命週期解釋了受影響範圍為何寫成「2.90 及之前」這種寬鬆句式。從出廠預設到各年度版本都算在內,多數單位其實說不準機櫃裡跑的是哪一版。支援結束也不等於退場,停產的韌體會在機櫃裡繼續執行多年;Edge Legacy 停止支援五年仍在出貨的現象,在網通硬體上只會更長,因為硬體折舊年限本來就以五到八年起跳,折舊表跑完之前,沒有人有動機去碰它。
攻擊條件限定區網,還製造了一個排序盲點。以網際網路曝險為主的修補框架,看不到沒有公有 IP 的設備;EPSS 的 2.4% 也是同一套歷史資料的產物,內網設備漏洞被大規模利用的樣本少,模型自然給低分。這次勒索軟體把樣本補上了。BOD 26-04 將修補優先序從單一分數改為依風險情境排列,正是對這類結構性盲點的政策回應。
修補、汰換、停用:三種成本屬性
接到 KEV 通知的單位有三條路,成本屬性各不相同。
修補是人力帳。韌體由原廠免費供應,支出集中在事前盤點與維護窗口:核對每臺設備的型號與韌體版本、安排離峯時段、升級、驗證、處理失敗重試。48 埠設備每臺都是一次完整的斷電週期,多據點的大量設備把工程小時數線性放大。這筆錢走營運費用,金額可預算;麻煩在於它被遞延得太久,如今被一紙目錄壓縮進短週期內結清。
汰換是資本帳。當修補程式不可得,或設備已屆支援末期,買新機、搬設定、一樣停機一輪,支出從工時轉為採購。CISA 的指引寫得更直白:若無可用緩解措施,建議停用該產品。這一句把資安問題直接轉成採購專案,也是三條路裡對原廠最重的一條。
還有第三本帳,勒索帳,它從來不在預算表上。停機、復原、資料外洩處理與談判,時間以週計。與一次數小時的維護窗口相比,兩者不在同一量級;修補帳固定而可預算,勒索帳長尾而不可預算,這個不對稱是 KEV 增列真正的計價邏輯。
誰受惠,誰承壓
承壓端第一層是 Zyxel。2022 至 2023 年間,這家廠商的防火牆產品線兩度因未經驗證的命令注入漏洞進入 KEV;這次名單從邊際的防火牆移到內部的交換器,同一類網頁介面缺陷的管理成本正在跨產品線累積。商用網通市場以標案與通路為主,採購端對售後修補紀錄給的權重會上升,這是比單一漏洞更持久的減分項。
第二層是缺乏盤點能力的中小企業與設備代管服務商。目錄增列把「知道每臺設備跑哪一版韌體」從選修變成必修,沒有資產清冊的單位,第一筆支出就是盤點本身。
受惠端分布在幾個位置。弱點管理與資產盤點工具的需求先起,因為所有處置都以版本確認為前提;修補代管與事件回應服務跟在後面;走汰換路徑的訂單流向其他網通廠;勒索活動續行,網路分割與流量監控的顧問需求同步被拉動。代管服務商同時落在承壓與受惠兩側,分界線只在清冊:有,這是一次可定價的專案收入;沒有,這是一段難以向客戶交代的日子。
傳導可以串成一條線。目錄增列,聯邦機構與承包商依 BOD 26-04 排定風險序,盤點與修補需求向工具及服務端轉移;同一時間,勒索活動拉高網路層監控與分割的優先級。政策端與犯罪端朝同一個市場加壓,資安支出從事件驅動的脈衝轉為固定成本,帳務性質上,這與小紅書把內容治理從專項脈衝變成平臺固定成本的演進,是同一條曲線。
最便宜的降險,是那份版本清冊
事件拆到底,留給網管單位的判斷題只有一道:設備清冊存在與否。有清冊的單位,修補是排程問題,成本以工程小時計;沒有清冊的單位,等於把回應時程交給勒索軟體的時程表,成本以停機天數計。CVE-2026-7273 的攻擊條件限定在區網,這項檢查也就無法外包給網際網路掃描,只有內部稽核答得出來。
對韌體仍停在 2.90(ABTQ.1)C0 或之前版本的單位,處置順序官方已經寫定:核對型號與韌體版本,依 Zyxel 安全公告升級到最新版,回頭確認管理介面顯示的版本號確實換了。這幾步的成本以小時計;跳過它們的成本,由這次把它推進 KEV 的勒索軟體活動代為標價。
資料來源:本站編輯參考 APPI News〈Zyxel GS1900 交換器已遭利用:現在該更新〉(作者:張饒輝 Lightman Chang)改寫而成,原文出處;原文文字內容採 CC BY 4.0 授權。