
防護沒停,警報響了近兩個月:一場 Defender 誤報的成本帳
Microsoft Defender「已停用」誤報通知橫跨近兩個月,本文從狀態層與防護層分離的軟體結構、零價內建的定價史,到警報疲勞與服務臺工時的成本歸屬,拆解這場假警報的受惠與承壓方。
4.18.26080.4。這串版本號在 2026 年 9 月 17 日隨 Microsoft Defender 防毒軟體更新發布,終結一段持續近兩個月的假警報。自 8 月初起,部分 Windows 11、Windows 10 與 Windows Server 使用者反覆收到「Microsoft Defender 已停用」的系統通知,要求重新開啟防護;點進 Windows 安全中心核對,即時保護與掃描其實全程正常。Windows Latest 報導指出,該問題涵蓋上述系統的所有版本,並已在此版本更新中解決,更新理論上經 Windows Update 自動安裝。
一場什麼都沒停用的停用通知,機器照常運轉,帳面上找不出一件壞掉的東西。它的成本要往結構與定價史裡找。
誤報住在狀態層
Defender 的維運起碼有三條頻道。安全情報更新每天多次發布,內容是病毒特徵碼;平臺與引擎更新約以月為節奏,4.18.26080.4 就屬於這一層;更大規模的修復才會掛進 Windows 累積更新。這次出問題的位置很特別:狀態回報層,三條頻道都不直接管它。
故障形態因而呈現一種分離。通知系統讀到「已停用」的旗標,防護引擎照常掃描;使用者端亮起紅色橫幅,微軟後臺的健康儀表板卻可能一路綠燈。感測器本身就是故障點時,故障不會主動回報自己,修復只能等月度平臺更新的窗口,中間隔出近兩個月的空窗。
企業與消費兩端的體感也不同。企業端的 Defender for Endpoint 有管理主控臺,誤報會被安全團隊當成設定漂移逐一排查,耗費工程時間;消費端沒有主控臺,只剩通知與安全中心兩個介面,誤報直接長在使用者的通知欄裡。至於空窗長度,透露的是服務節奏:消費端沒有服務水準協議,修復跟著既有管線的排程走。
從年費商品到零價標配
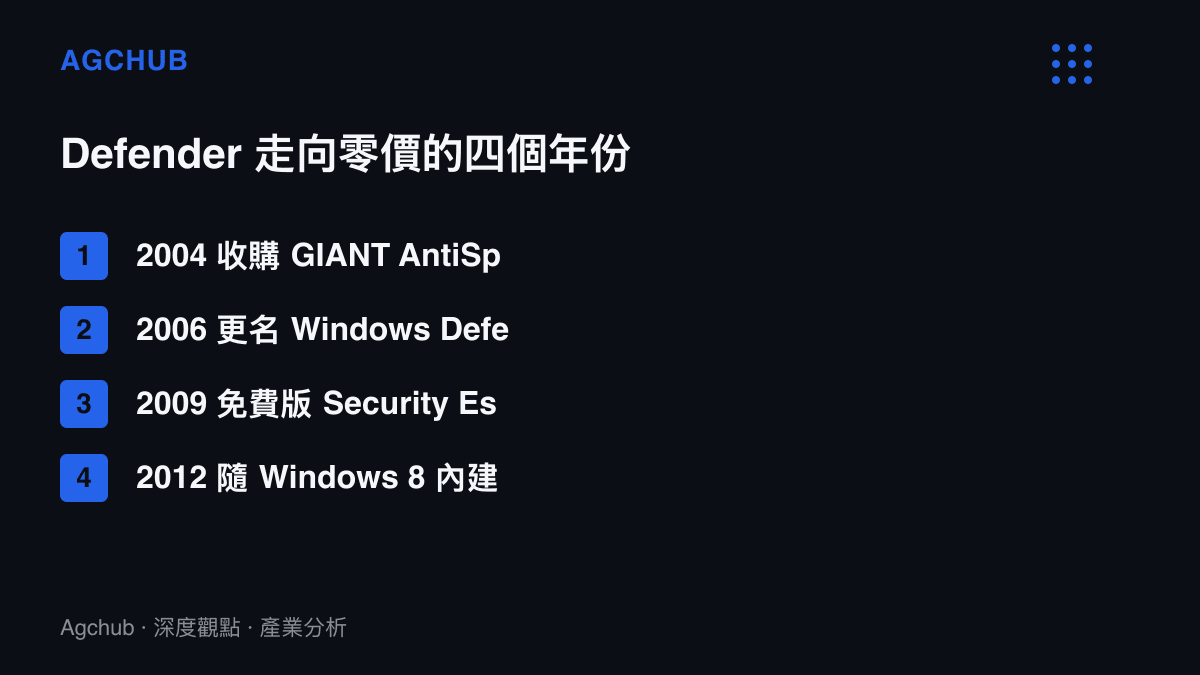
Defender 的零價並非天生。2004 年底微軟收購 GIANT AntiSpyware,2006 年以 Windows Defender 之名整合進系統,當時還只是反間諜工具。轉折在 2009 年,免費的 Microsoft Security Essentials 把消費端防毒從年費商品直接壓到零價;2012 年 Windows 8 上市,完整防毒能力內建為標配,使用者連下載這個動作都省了。
定價的後果沿兩條線展開。付費防毒市場萎縮後走向整併,2022 年 NortonLifeLock 以約八十億美元合併 Avast 組成 Gen Digital,靠品牌矩陣與訂閱制維持規模。卡巴斯基早在 2016 年就向歐盟執委會與俄羅斯反壟斷機構投訴 Windows 10 升級程序關閉第三方防毒,微軟其後調整流程,投訴於 2017 年撤回,歐盟未作正式處分。第三方陣營自己也曾折損信任:2020 年 Avast 旗下 Jumpshot 販賣使用者瀏覽資料一事曝光,免費防毒的資料生意被攤開檢視,客觀上把更多消費者推向內建、看起來不靠廣告換錢的 Defender。
微軟則把免費記在生態的帳上。Defender 消費端零收費,收入走 Microsoft 365 個人與家庭訂閱,以及企業端 Defender for Endpoint 等授權;安全事業年營收在 2022 年初已突破兩百億美元。把關鍵層零價化、收入記在別欄的算法,與SteamOS 以零授權費換取 OEM 出貨基數的帳本同構,差別在 Valve 收遊戲抽成,微軟收訂閱與企業授權。
誤報的成本由誰吸收
修復本身幾乎不花錢。Windows Update 管線現成,自動安裝機制現成,Defender 消費端零收費,財報上也沒有可直接折損的營收欄位。成本都散在外部。
第一筆在注意力帳上。安全營運有個老問題叫警報疲勞:誤報率升高,遵從率跟著下降。微軟的建議是打開安全中心、確認最近一次掃描時間,等於要求每位收到假警報的使用者手動驗證一次。以微軟公布的逾十四億臺 Windows 10 與 11 每月活躍裝置為基數,假設千分之一受影響、每臺兩個月內誤彈兩次,就是近三百萬次規模的無效警示。每一次無效彈窗,都在預支下一次真警報的點閱率。
第二筆在企業服務臺。每張「Defender 是不是停了」的求助工單都有工時價格,這筆支出會出現在 IT 部門的季報,不會出現在微軟的損益表。
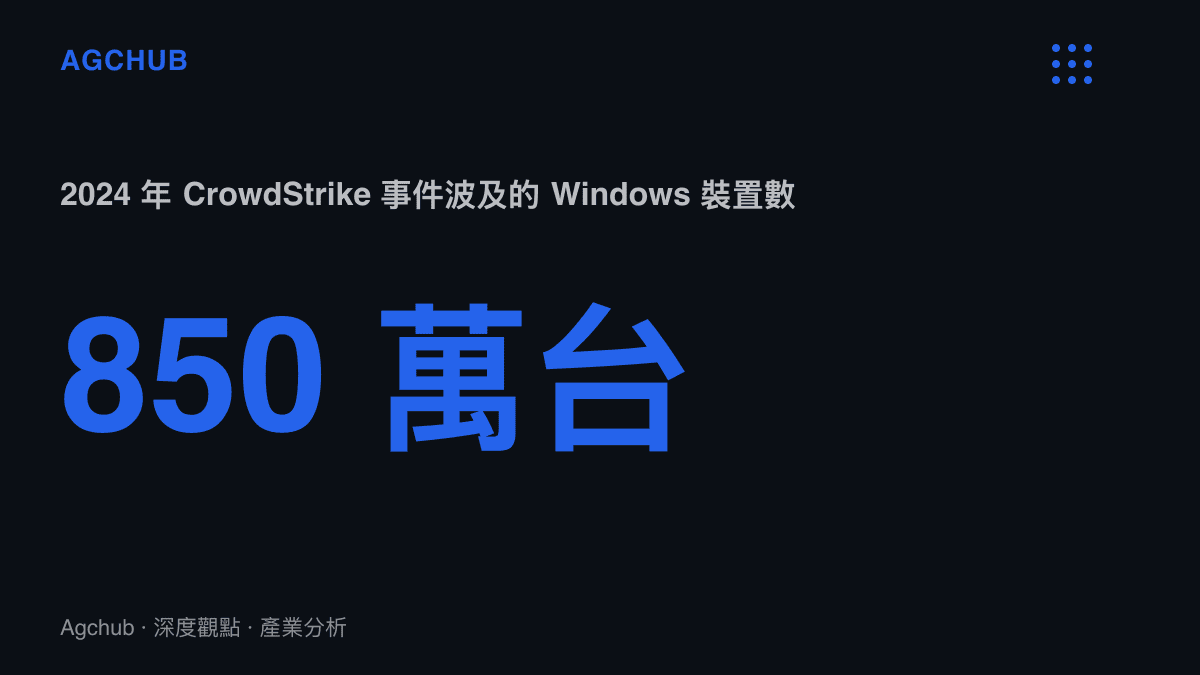
跨週期對照可以校準量級。2024 年 7 月 CrowdStrike 一次內容更新造成約 850 萬臺 Windows 裝置藍屏當機,精算顧問公司 Parametrix 估計財富五百強企業合計損失約 54 億美元。那次故障發生在防護層,機器停擺,帳單以停機與賠償形式出現;這次故障在狀態層,機器照常運轉,帳單換成信任折舊與服務臺工時。兩案共用的教訓相同:端點安全的單點失誤,外部成本遠大於廠商自行吸收的部分。
還有一層時間脈絡。Windows 10 已於 2025 年 10 月結束常規支援,個人使用者可付每年三十美元購買延伸安全更新;Defender 的平臺更新仍循免費管道送達。誤報與修補都發生在收費身分之外,恰好示範了這套分發邏輯:走生態維護管線,與支援合約脫鉤。
受惠、承壓與下一次
承壓端清楚。Windows 安全中心與系統通知是稀缺的信任頻道,近兩個月誤報等於對它做了一次折價測試;企業 IT 吸收工單成本,微軟吸收信任成本。受惠端也有名單:付費端點安全的銷售提案多了現成案例,消費端的 Gen Digital 與 Bitdefender、企業端的 CrowdStrike 與 SentinelOne,都能把「連微軟自家的警示都會出錯」寫進分層防禦的說帖。
同一個裝置基數還承載微軟的 AI PC 佈局。十月舊金山發布會上黃仁勳與納德拉在 PC 上的第二次同臺,押注的正是這個基數的黏著度,而被誤報折價的信任頻道,恰好是同一項資產的其中一欄。
情境推演不複雜。狀態層與防護層分離的架構會維持,同類誤報仍可能重演;變數在修復時鐘,若下次仍需排進月度平臺更新,近兩個月的空窗就會重現一次。免費安全的品質成本不會出現在財報上,它換一種方式結算:使用者下一次看到紅色橫幅時,手指停在「忽略」上的時間,會比兩個月前更短。