
一名學生與多家韓國銀行:滲透攻擊的工時帳,正被改寫成 token 帳單
以韓國多家銀行遭開源AI滲透框架與大模型攻破、攻擊者會話記錄意外外洩的事件為座標,拆解攻擊工時移轉為API帳單、防禦成本逐次墊高的剪刀差,並推演資安廠商、模型通路與長尾金融機構的分帳與承壓位置。
2016 年 2 月,孟加拉央行在紐約聯邦準備銀行開立的帳戶,被人以偽造的 SWIFT 電文分批轉帳,最終損失 8,100 萬美元。事後調查與多家資安廠商還原的攻擊編制,包含長期進駐內網的偵察、客製化惡意程式,以及熟悉環球銀行金融電文系統的專業人力,主流報告將其指向國家級團隊。
十年後的 9 月底,同類目標的入場成本出現數量級變化。CrowdStrike 的威脅報告披露,一個尚未歸因的逐利型攻擊者在 9 月底至 10 月初滲透多家韓國金融機構:一家銀行的貸款進度查詢服務被攻破,另一家銀行的員工行動辦公系統存取權外流。社羣流傳的外洩規模約 2.5 萬人份,攻擊者曾嘗試在 Telegram 出售。作案工具是中國團隊開源的 AI 滲透測試框架 ARTEX,操作端使用 Claude Code,推理端搭配 DeepSeek、GLM、Grok 等模型。相關詞條登上貼吧熱榜首位,即時討論約 195 萬則,韓國總統李在明要求徹查。中國社羣由會話線索推測作案者為華南理工大學在學學生,此一身分未經證實,CrowdStrike 的歸因欄位仍保持空白。
事件最特殊的部分,在於攻擊者自己的對外伺服器目錄列表沒有關閉。Claude Code 會話記錄、ARTEX 配置檔與工作記憶檔全部可被下載,整條作業流程因此被完整還原。一份攻擊損益表被攤在檯面上:攻擊的人力成本移進了 API 定價表,防禦的帳單卻沒有對應的降價機制,兩條成本曲線正朝相反方向走。
一份意外攤開的攻擊損益表
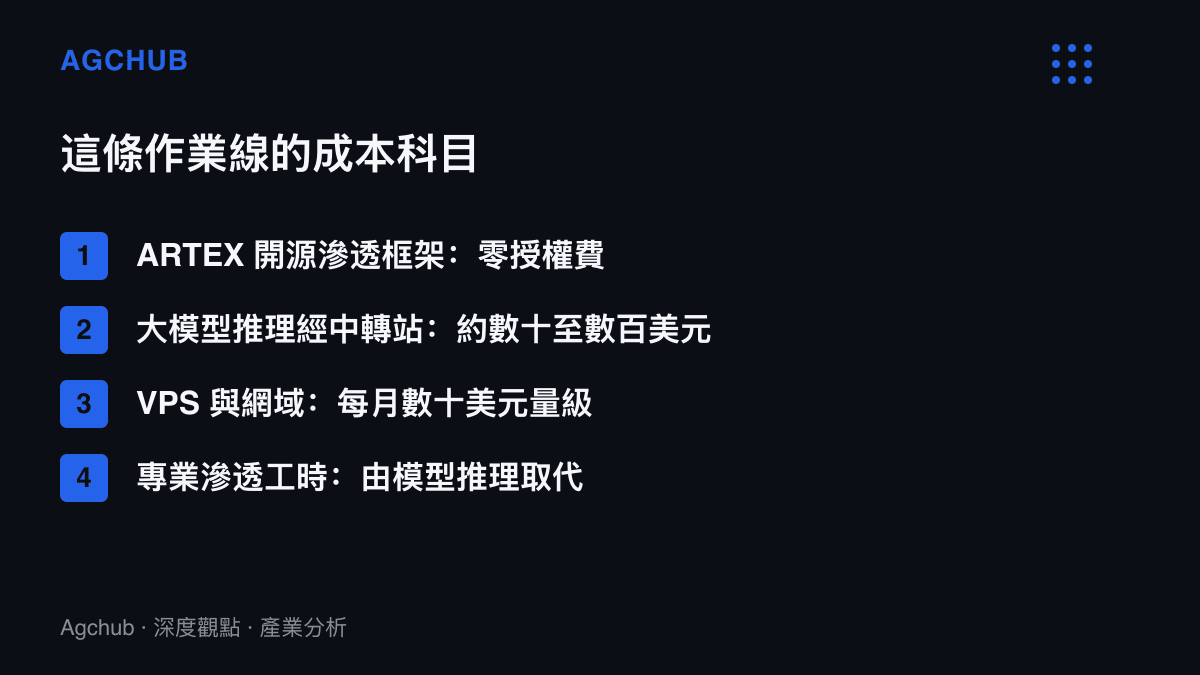
先看這本帳的科目。ARTEX 是開源框架,授權費為零。大模型推理經由非官方中轉站取得,這類通路以低於官方牌價的價格轉售額度,免實名、付款匿名,把模型廠的用途條款隔在一層之外。其餘固定支出是 VPS 主機與網域,每月數十美元量級。以主流模型的 API 定價推估,完成這種多目標滲透的 token 帳單落在數十至數百美元區間。傳統上最貴的科目,資深滲透人員的數百小時工時,在這條作業線上被模型推理吸收。
對照組是合法市場的報價。企業級外部滲透測試專案的公開行情,大致落在一萬五千至五萬美元;牽涉客製化情蒐與社交工程的紅隊演練,通常五萬美元起跳。歐美市場的資深紅隊顧問年薪普遍超過十五萬美元,這些價格對應的都是人力工時。同一項工作的黑市版本,成本被壓到一張信用卡刷得動的金額,而且不需要組隊。
把專業工時換算成推理帳單的計價邏輯,先前在數學證明從人年換成算力的案例已經出現:當模型能力跨過可用門檻,某類專業工作的單位成本會沿著 API 定價表重新結算。滲透測試與數學證明的差別在於,前者直接對準金融機構的錢與客戶資料,結算錯誤的代價由防守方承擔。
防禦端的帳單沒有跟著降價
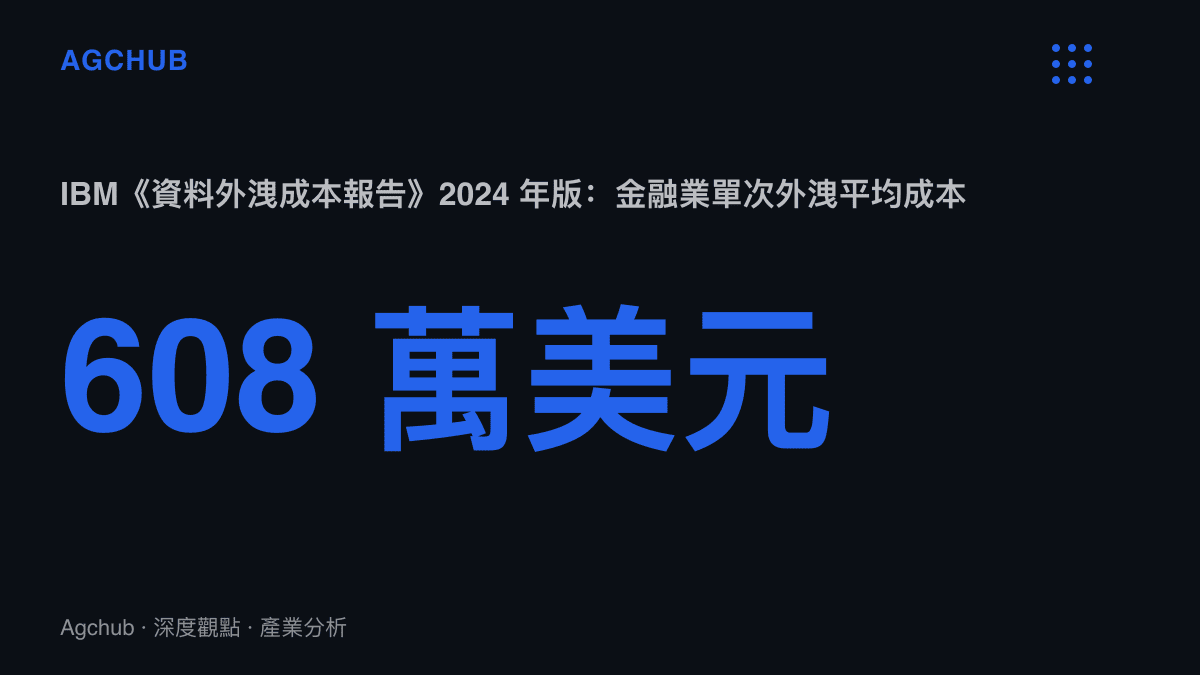
攻擊成本在通縮,防禦成本仍在膨脹。IBM 與 Ponemon Institute 合作發布的《資料外洩成本報告》2024 年版顯示,全球單次資料外洩平均成本 488 萬美元,創歷年新高;金融業平均 608 萬美元,居各行業第二,僅次於醫療業。數字涵蓋偵測、遏制、客戶通知、業務流失與法務支出。
韓國金融業對這條曲線並不陌生。2011 年農協銀行核心系統遭破壞,ATM 與網路銀行癱瘓數日;2014 年 KB、新韓、樂天三家信用卡公司合計約一億筆客戶資料被內部人員拷貝轉售,監理機關裁罰並追究經營責任。歷次事件的帳都記在同一邊:修復、補償、通知與合規強化的支出,全數落在金融機構。
這次事件新增的科目還包括總統下令後的鑑識與監理資源、對外洩當事人的通知義務,以及貸款查詢與行動辦公兩個對外服務的全面檢查。防禦支出是階梯函數:平時按資訊預算編列,出事後按事件規模跳升,再墊高下一輪預算基期。攻擊者的固定成本接近零,防守方的邊際成本逐年上移,這是兩本帳愈拉愈開的結構性原因。
誰在這條新聞裡收帳
資安廠商是確定的受惠方。CrowdStrike 以威脅情報起家,報告免費公開,品牌與後續的端點防護訂閱才是營收主體,其最近一個完整財年營收約 39.5 億美元。一份披露新型攻擊手法的報告,同時是對全球金融業採購部門的內容行銷。AI 輔助攻擊常態化之後,威脅情報的參考價值與資安預算的優先順位同步上移,報告裡每一個工具名稱,都可能轉成下一季的詢問清單。
模型廠與 API 通路被推向治理位置。攻擊者使用的推理額度來自中轉站,不在官方帳號體系內,用量條款無從執行。事件曝光後,上遊封號、通路實名與日誌留存的壓力會落在整個中轉站生態上。正常使用者貪圖的折扣與匿名,和攻擊者需要的匿名算力,長期難以並存於同一條通路。
開源工具社羣面對的是雙用途的老問題。Metasploit 自 2003 年問世以來歷經同樣的爭論,2009 年被 Rapid7 收購,如今是企業紅隊的標準採購項。ARTEX 未來走向管制、下架或商業收編,取決於濫用案例的累積速度,這次事件已經記上一筆。
中小金融機構是結構上的承壓方。大型銀行能把 AI 同步部署到防禦端,把異常登入、程式碼審查與威脅情資的處理量往上拉,推理成本在大型機構可以攤提,這與億級裝置攤提雲端推理帳單是同一套規模邏輯。區域型銀行買不起對稱的防禦,卻暴露在同樣降價的攻擊面前,缺口最終會反映在網路保險費率與監理資本要求上。
三種後市情境
情境一,通路收緊。中轉站被納入實名或日誌留存要求,正規使用者的灰色便利先消失,攻擊者轉向被竊的企業帳號與自架開源模型。匿名算力的單價上升,供給不會歸零,追蹤成本從通路端移回調查端。
情境二,攻防工具同源。ARTEX 這類自動化滲透框架被金融業反向採購,作為常態化紅隊演練的引擎。攻擊工具的邏輯變成防禦預算的科目,Metasploit 的路徑重演,同一套程式碼從黑市報價轉為企業合約。
情境三,長尾風險重定價。保險公司把 AI 輔助攻擊列為費率因子,中小金融機構的保費與自留風險同步上升。合規成本往下壓的位置,正好是長尾機構財報最薄的地方,整併壓力隨之上升。
收在帳本本身。攻擊端的人力成本已經移進 API 定價表,單位成本降到個人可負擔的量級;防禦端沒有等效的降價機制,每一次事件都把預算基期墊高。兩條曲線之間的缺口,最終由金融機構股東、保戶,以及被列入 2.5 萬人名單裡的當事人分攤。那份沒關目錄的會話記錄,等於把缺口兩側攤在同一張表上:一邊是幾百美元的 token 帳單,另一邊是 608 萬美元量級的外洩成本。